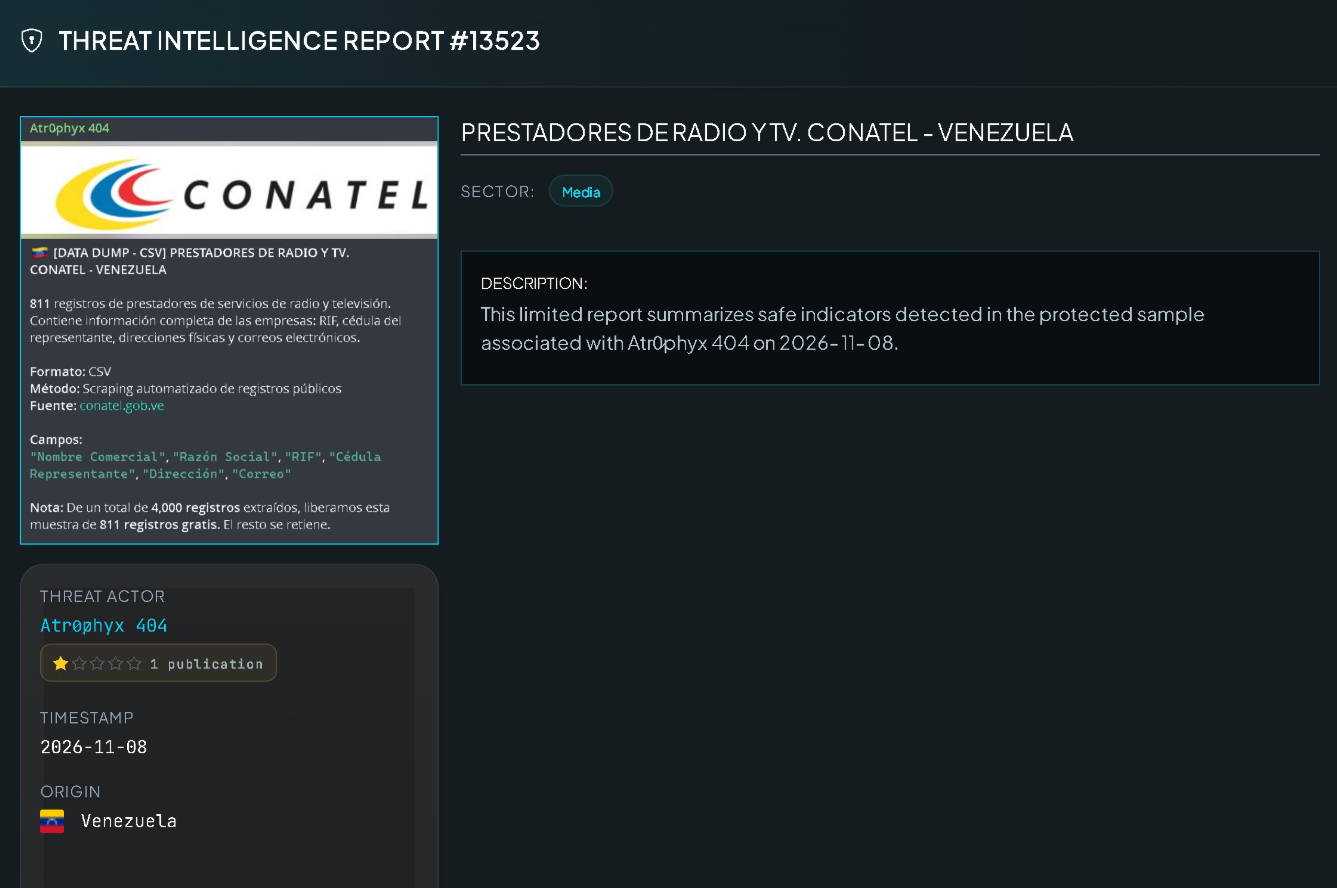
Una presunta filtración de datos vinculada con proveedores de servicios de radio y televisión adscritos a la Comisión Nacional de Telecomunicaciones (Conatel) fue reportada por el observador de ciberseguridad VECERT Analyzer, que atribuyó el incidente al actor identificado como «Y3rk404», miembro del grupo de piratas informáticos «Atr0phyx 404 Crew».
De acuerdo con la alerta difundida por la plataforma, el responsable publicó una muestra inicial de 811 registros contenidos en un archivo en formato CSV denominado «prestadores_venezuela_completo.csv». Asimismo, el grupo colectivo aseguró haber recopilado aproximadamente 4.000 registros en total, manteniendo bajo su dominio el resto de la base de información.
La muestra divulgaría datos operativos de empresas operadoras y titulares de permisos ante Conatel, tales como razones sociales, nombres comerciales, números de Registro de Información Fiscal (RIF), cédulas de identidad de representantes legales, domicilios físicos y direcciones de correo electrónico corporativo. Según el análisis técnico, la extracción de estos registros se habría ejecutado mediante técnicas de scraping, un método automatizado para la recolección masiva de datos en directorios públicos y sitios web.
Riesgos asociados a la exposición de información
Pese a que los datos involucrados corresponden a registros de carácter institucional, los especialistas advierten que su divulgación masiva incrementa los riesgos de ciberseguridad para las empresas y sus directivos, abriendo paso a potenciales esquemas de suplantación de identidad, fraude corporativo y ataques de ingeniería social.
La exposición de identificadores fiscales, documentos de identidad y contactos directos facilita la elaboración de comunicaciones fraudulentas dirigidas al personal administrativo de los operadores de radio y televisión. Ante este escenario, VECERT Analyzer recomendó a las autoridades revisar los protocolos de acceso a los directorios públicos del ente regulador, endurecer las defensas frente a la extracción automatizada y notificar de manera preventiva a los representantes legales afectados.
Incidente sin confirmación oficial
El organismo de ciberseguridad puntualizó que la presunta intrusión, la metodología empleada y la veracidad de los datos publicados carecen de confirmación oficial por parte de Conatel o de centros especializados de respuesta a incidentes en el país.
De igual forma, no existe validación independiente sobre el volumen total de los 4.000 registros aludidos por el actor informático, por lo que la alerta se mantiene, hasta el momento, como un aviso de carácter preventivo en torno a la seguridad del sector de telecomunicaciones nacional.